登录社区云,与社区用户共同成长
邀请您加入社区
待业网安老兵开发牧安平台,写下产品总纲确立单一事实来源,定下采集、存储、形态、引擎四条ADR,钉死三级架构。但三套代码分落华为云码道、qclaw与workbuddy,一个人分饰派活与开发两角。接口不一致、功能丢失等代价频出,却也换来短平快的开发链路。
一、大数据工具:数据存储和管理大数据完全始于数据存储,也就是说始于大数据框架Hadoop。它是Apache基金会运行的一种开源软件框架,用于在大众化计算机集群上分布式存储非常大的数据集。很显然,由于大数据需要大量的信息,存储至关重要。但除了存储外,还需要某种方式将所有这些数据汇集成某种格式化/治理结构,从而获得洞察力。因此,大数据存储和管理是真正的基础――离开了它,分析平台一无是处。在一些情况下,
一份极致优化、开箱即用的中小企业云安全建设实战笔记。这份笔记将采用 “检查清单” 的形式,每一步都力求明确、可操作、可复现,并直接关联到最常见的真实风险。
(交集相似度度量):对于每个客户端。
前端JS框架,API传输数据前端界面大部分不存在漏洞(由语言特性决定)后端管理大部分不在同域名获得的权限可能不影响后端前端演示站点RXThinkCMF - 基于 PHP 语言的敏捷开发框架后端演示站点站点管理 - ThinkPhp6+EleVue版。
本文介绍了云原生环境下的安全挑战与防护技术,包括零信任架构、微隔离和最小权限原则等核心安全机制,分析了容器逃逸、K8s API攻击等典型威胁,并提供了从容器层到服务网格层的分层防御策略。通过Minikube部署实验,演示了网络策略配置、镜像漏洞扫描和TLS双向认证等实战防护技术,强调白帽黑客应掌握云原生安全逻辑以守护数字世界安全。所有技术仅供教育目的,禁止非法使用。
主要介绍容器逃逸漏洞
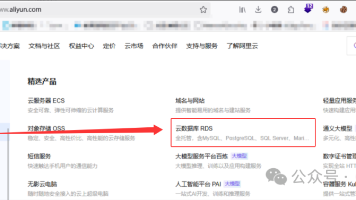
可以看到有“实例 ID/名称,运行状态,创建时间,实例类型,数据库类型,所有所在区,网络类型,付费类型,标签,操作等”功能。注意“实例 ID、数据库、付费类型、管理”等功能,查看数量和类型;注意保证服务器资源可用,防止服务器到期资源被删除释放等。产品->精选产品->云数据库 RDS->云数据库 RDS控制台->实例列表->登录数据库,直接登录->常用功能->数据库导出->筛选,提交申请。
cp docker/* /usr/local/bin/ #将当前目录下 docker 文件夹中的所有内容(非隐藏文件 / 子目录),复制到系统的 /usr/local/bin/ 目录中。wget https://download.docker.com/linux/static/stable/x86_64/docker-20.10.24.tgz#下载。docker run -d --name c2
对于亚马逊和AWS而言,他们的漏洞赏金计划为安全团队提供了对整个数字环境的独特洞察。通过这些计划,亚马逊和AWS团队与来自世界各地的研究人员合作,持续测试其平台和产品。了解他们的团队如何定期与研究员社区互动,以保护客户数据、推动协作并促进知识共享。更多关于HackerOne产品的信息请访问:https://www.hackerone.com/
组织越来越多地使用大语言模型(LLMs)通过生成式AI驱动的聊天机器人、虚拟助手和智能搜索功能来提供新型客户交互。为了增强这些交互,组织使用检索增强生成(RAG)来整合专有数据、行业特定知识和内部文档,以提供更准确、更具上下文关联的响应。
AWS SSO(现称为Identity Center)是AWS提供的多账户权限管理服务。
AWS重要(需要关注)2025年7月23日 下午6:00 PDT2025年7月25日 下午6:00 PDT。
最近在赶论文的朋友看过来!发现一个边缘计算 + 网络安全领域的国际会议,2026 年 1 月在香港办,关键是成果能上 ACM 出版、EI/Scopus 检索,对毕业、评职称都有用~。征稿主题很全,比如边缘侧的 5G/6G 优化、AR/VR 协同,网安的对抗性机器学习、工业边缘设备安全,甚至元宇宙虚拟资产保护都在征稿范围里,基本覆盖这两个领域的前沿方向;官网有详细的征稿细则(https://www
Docker 是一种开源的容器化平台,旨在简化应用程序的开发、部署和运行过程。它提供了一种轻量级、可移植和自包含的容器化环境,使开发人员能够在不同的计算机上以一致的方式构建、打包和分发应用程序。
云安全SRC是云服务商的安全响应中心,邀请白帽黑客挖掘漏洞来提升安全性。入门需先掌握信息收集技巧(域名、IP、API等),再结合手工测试(逻辑漏洞、SQL注入等)与工具验证(BurpSuite、SQLmap)。提交报告需清晰描述漏洞类型、等级及复现步骤,避免夸大或疏漏。保持耐心和细致心态是关键,持续挖掘才能发现隐藏漏洞。通过云安全SRC,既能提升技术又能获得奖励,是网络安全学习者的理想实践平台。
从匿名内部类到Lambda表达式的演进,代表了Java语言向现代化编程范式迈出的重要一步。这一转变不仅简化了语法,更深远地影响了Java开发者的编程思维,促使更多人采用声明式、函数式的代码风格。随着后续版本中Record、Pattern Matching等特性的加入,Java继续在其静态类型语言的基础上,优雅地融合函数式编程的优点,为开发者提供更强大、更简洁的工具集。
Docker容器安全最佳实践 Docker容器技术通过轻量级、可移植的方式提升应用部署效率,但其安全性至关重要。本文分析了Dockerfile常见安全风险及解决方案: 基础镜像选择:避免使用未经验证的基础镜像,推荐特定版本官方镜像 依赖管理:固定软件包版本确保环境一致性 权限控制:创建非root用户运行容器,降低权限提升风险 镜像优化:采用多阶段构建减少体积和潜在漏洞 密钥管理:避免硬编码敏感信息
云计算运维与网络安全,就像IT行业的“左右手”,一个负责“建”,一个负责“守”,缺一不可。转行成功的关键,不是选“最热门”的赛道,而是选“最能发挥你优势”的方向。我更喜欢“搭建系统”还是“破解难题”?我能否接受“7×24小时应急响应”(安全岗)或“半夜处理故障”(运维岗)?我未来想成为“技术专家”还是“管理型人才”?数字化浪潮下,机会永远留给有准备的人。无论你选择云计算运维还是网络安全,只要沉下心
在当今信息爆炸的时代,大数据已成为我们的新财富。每次在网络上搜索、在社交媒体分享、进行在线购物时所产生的数据,构成了一个庞大而丰富的数字世界。企业和政府利用这些数据做出更智能的决策,提供更个性化的服务。然而,在这个数据海洋的深处,潜伏着专门盯梢数据的猎人——黑客。想象一下,一个装满黄金和珍宝的宝藏,却没有坚固的锁,这正是黑客眼中的大数据。他们擅长悄无声息地翻越墙壁,找出系统中的漏洞,目标明确:获取
本文详细介绍了如何使用Docker Compose一键部署Pikachu靶场,解决传统手动配置的繁琐问题。通过容器化技术实现环境隔离、版本控制和快速启停,大幅提升网络安全学习和渗透测试的效率。附完整YAML文件和实战技巧,助你快速搭建生产级漏洞演练平台。
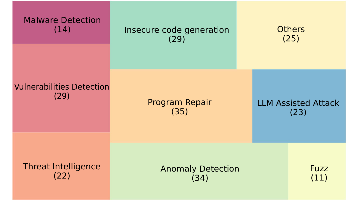
这篇综述论文探讨了大模型(LLMs)在网络安全领域的应用,涵盖300+篇论文、25个模型和10个应用场景。文章主要研究三个问题:网络安全领域LLMs的构建、应用及面临的挑战。首先介绍了开源和闭源LLMs的特点,强调代码类LLM更适合安全任务。随后详细分析了LLMs在威胁情报、漏洞检测、恶意软件分析等10个安全场景的应用。论文还系统阐述了构建网络安全领域LLM的方法:从基础模型选择、评估指标(安全知
Oracle与前沿AI模型制造商达成了震撼市场的交易,但专家表示,该公司也加强了对云计算三巨头在企业IaaS领域的挑战。无论企业AI最终是福音还是泡沫,IT买家现在都需要考虑Oracle云基础设施这个新的主要参与者。Oracle本月频频登上头条,包括9月9日发布的强劲云收入预测,这主要得益于来自前沿模型公司的投资,例如OpenAI和软银的Stargate合资企业,该企业于6月与Oracle签署了4
Java在微服务架构中的性能优化是一个系统工程,需从通信、线程、缓存、JVM、数据库和监控等多维度入手。通过实践上述策略,可以有效提升系统的响应速度和稳定性,支撑大规模分布式应用的高效运行。
云安全攻防实战指南 本文深入探讨云安全领域的核心技术与实战技巧。首先解析云安全概念,阐述其将传统安全服务云端化的本质,并分析云计算三大服务模式(IaaS/PaaS/SaaS)的特点。文章重点揭示云安全面临的监控盲区、多租户风险等挑战,同时强调其成本效益和弹性扩展优势。实战部分详细讲解AWS S3对象存储的攻防技术,包括Bucket创建、爆破技巧(通过状态码判断存在性),以及AccessKey获取等
JmalCloud 是一款个人私有云网盘,这款网盘支持本地存储和 OSS 对象存储,兼容在线 office 编辑和文件浏览,网盘支持以 webdav 源使用。而且 JmalCloud 还是一款简易的博客系统,支持文章发布、独立页面管理、外观、分类管理。本文将详细的介绍如何利用 Docker 在本地部署 JmalCloud 并结合路由侠实现外网访问本地部署的 JmalCloud。
本文提出EdgeTrust,一种适用于移动边缘云和P2P环境的轻量级声誉基安全机制。该系统通过动态评估节点行为,有效防御女巫攻击、共谋攻击和带宽攻击,尤其强化了种子节点对客户端的可信评估能力。方法不依赖中心化实体或复杂谜题,结合直接交互率与贝塔声誉模型,提升网络弹性与安全性。
通过以上多层防护措施,可以大幅提升云服务器的安全性。建议每季度进行一次安全评估,根据业务变化调整防护策略,确保安全体系持续有效。
Alex Smola,某中心AWS副总裁兼杰出科学家该演讲重点介绍了AutoGluon Tabular库的核心功能,该库使开发人员能够轻松应用先进的机器学习技术处理表格数据,大大降低了机器学习的应用门槛。更多精彩内容 请关注我的个人公众号 公众号(办公AI智能小助手)或者 我的个人博客 https://blog.qife122.com/对网络安全、黑客技术感兴趣的朋友可以关注我的安全公众号(网络安
在本期BugBoss回顾视频中,安全研究员Ads Dawson分享了他在挑战期间发现的漏洞,并逐步解释了他的方法论。尽管Crowd团队最终获胜,但Ads仍然提供了关于他的漏洞挖掘过程和提交的漏洞的宝贵技术见解。对网络安全、黑客技术感兴趣的朋友可以关注我的安全公众号(网络安全技术点滴分享)更多精彩内容 请关注我的个人公众号 公众号(办公AI智能小助手)视频包含完整技术讲解字幕,可通过字幕功能查看详细
在单体应用中,通常使用单一数据库和事务来保证一致性,而在微服务中,数据被分散到各个服务拥有的数据库中,维护跨服务的数据一致性需要引入如Saga、事件溯源等复杂模式,增加了设计和实现的难度。最后,服务的划分(领域驱动设计)本身就是一个艰巨的任务,不合理的服务边界划分会导致服务间产生高频、紧耦合的通信,形成“分布式单体”,反而丧失了微服务的诸多好处。最后,微服务支持团队的自治,小型、跨职能的团队可以负