登录社区云,与社区用户共同成长
邀请您加入社区
创建ngx的deployment并将数据持久化到pv,定义pvc使用刚创建的nfs-csi,运行看是否会自动创建pvc。因为客户端去挂载nfs服务端的共享目录时,需要支持nfs客户端协议,所以客户端也需要安装这个utils包。3、nfs服务端本地创建要共享目录“/data/NFS/kubernetes”如上可以看到pvc被自动创建,并在nfs server共享目录里被创建。1、在NFS服务端和k8
本文介绍了基于Qt和mpv库的视频播放器开发中的界面优化和播放控制实现。主要内容包括:1)将播放窗口改为无边框模式并实现拖拽功能;2)重写隐藏逻辑,当用户不操作时自动隐藏控制栏;3)引入mpv库解决Qt原生播放器格式支持不足的问题,详细说明了mpv库的配置和简单封装方法,包括播放控制、音量调节等核心功能实现。项目采用模块化开发方式,通过Git进行版本管理,已完成基本播放界面布局和核心播放控制功能。
大数据特征服务路由挑战高并发(如每秒百万级请求)路由决策需低延迟(<1ms),避免成为性能瓶颈海量数据(如每天TB级处理)实例负载需均衡,避免单点过载导致数据积压分布式(跨机房/跨云)路由需考虑网络延迟,选择最优区域实例动态性(实例频繁上下线)需及时感知实例状态变化,避免调用故障实例。
在微服务架构中,服务被拆分为独立、分布式的单元,彼此通过网络调用协作。这种架构虽提升了灵活性,但也引入了故障扩散、流量过载、安全漏洞、数据不一致等风险。因此,微服务的保护本质是:通过一系列技术手段和策略,保障微服务集群的可用性、安全性、可靠性,避免单个服务的问题影响整体系统,同时确保数据和接口的安全。微服务保护并非单一机制,而是覆盖 “服务运行、接口交互、数据存储、安全访问” 全链路的体系化方案。
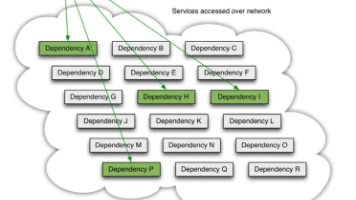
一、初识Sentinel一、初识Sentinel【1】雪崩问题及解决方案1.雪崩问题微服务中,服务间调⽤关系错综复杂,⼀个微服务往往依赖于多个其它微服务。如图,如果服务提供者I发生了故障,当前的应⽤的部分业务因为依赖于服务I,因此也会被阻塞。此时, 其它不依赖于服务I的业务似乎不受影响。服务器支持的线程和并发数有限,请求⼀直阻塞,会导致服务器资源耗尽,从⽽导致所有其它服务都不可用,那么当前服务也就
Consistency (一致性):所有节点在同一时间看到相同的数据。简单来说,就是读操作必须返回最新的写操作结果。Availability (可用性):系统对每个请求都能在有限时间内返回响应,即使部分节点故障。Partition Tolerance (分区容忍性):系统在网络分区(即节点间通信失败)时仍能继续运行。在微服务架构中,网络分区是不可避免的现实(如云环境中的网络延迟或故障),因此分区容
本文介绍了Kubernetes中的配置管理与密钥管理方案。通过ConfigMap和Secret组件,可以避免将配置文件和敏感信息硬编码到镜像或环境变量中。ConfigMap用于存储普通配置(如日志级别、服务URL),而Secret专用于敏感数据(如密码、API Key)。文章详细对比了两者的特性,展示了配置注入方式(环境变量/挂载文件),并提供了常见问题解决方案。最佳实践建议结合Secret与外部
MySQL高可用方案旨在确保数据库服务在故障时持续可用,最小化停机时间。主流方案包括:1)基于复制+故障转移管理器,如主从复制+VIP/Proxy(简单但数据可能丢失)或半同步复制+Orchestrator/MHA(较高一致性);2)MySQL Group Replication(MGR),提供强一致性和自动故障切换;3)共享存储方案如DRBD,适合高一致性需求;4)云托管服务如AWS RDS,免
Kubernetes中的Pod是集群最小部署单元,具有不可变特性,核心定义不可修改。Pod创建流程包含请求提交、调度绑定、容器启动等步骤,由多个组件协同完成。Pod更新实质是替换操作,通常通过Deployment控制器实现滚动更新。部分元数据字段可动态修改,而容器定义等核心配置不可变。Init容器用于前置初始化任务,边车容器则与主容器并行运行提供辅助功能。文档特别指出官方示例中边车容器误用init
Kubernetes自动扩容通过HPA控制器实现,基于CPU等指标动态调整Pod数量。Service类型包括ClusterIP(集群内访问)、NodePort(节点端口暴露)和LoadBalancer(外部负载均衡)。负载分发策略支持轮询(RoundRobin)和会话保持(SessionAffinity)。HeadlessService则通过不分配ClusterIP,直接返回后端Pod列表,适用于
Nacos 的定位是 “动态服务发现、配置管理和服务管理平台”,简单说就是 “注册中心 + 配置中心” 二合一,而且是 Spring Cloud Alibaba 的组件,和 Spring 生态兼容性特别好。咱们直接上手实战,把它用起来!Ribbon 是 Netflix 开源的负载均衡器,专门帮咱们管理 HTTP 和 TCP 客户端的行为。在 Spring Cloud 里,Nacos 通常和 Rib
metadata:spec:podSelector: # 匹配哪些 Podapp: webpolicyTypes: # 作用范围- Ingress- Egressingress: # 入站规则- from:ports:port: 80egress: # 出站规则- to:- ipBlock:ports:port: 443:选择哪些 Pod 应用策略。:控制入站/出站。ingress:允许哪些来源访
这一篇主要讲讲kustomize和helm这两部分,前者通过打补丁差异化配置基础的集群对象资源,后者则是打包集群资源实现一键部署以及共享和版本控制。如果是管理应用的在多种环境下运行,Kustomize 更简单直观;如果需要像安装软件一样部署复杂的第三方应用,Helm 是事实标准。
Kubernetes 提供了灵活的更新策略,以适应不同类型应用的需求。Deployment(推荐,大多数场景) /Recreate(支持分区灰度) /OnDeleteDaemonSetOnDelete。
今天我带你了解了调用链追踪技术,以及它所能解决的问题。其中,我们重点了解了Sleuth是怎么通过特殊的“标记”来完成链路串联的。其中包括了三个重要的标记,它们分别是Trace ID、Span ID和Parent Span ID。Trace ID为每次调用链赋予了一个全局唯一的ID标识,后两个标记将调用链中的各个单元根据时间先后顺序做了串联。Sleuth在调用链追踪的场景下主要完成了“打标”的功能,
通过本教程,您已成功在Kubernetes上部署了OwnCloud私有云。建议定期检查资源使用情况,并根据业务需求扩展副本数或存储容量。
在学命令之前,理解其背后的核心概念至关重要。
云原生应用程序的本质是“
服务通常与其他服务交互,就比如Order Service与多个服务交互,它的REST API由API Gateway调用,他的领域时间被其他服务使用,同样它也依赖其他的服务,它把Order持久化到MySQL数据库中。根据上面的描述,单元测试是测试金字塔中最低的级别,是面向技术的测试,目的是协助开发。根据下图测试金字塔可以看出,单元测试因为它的快速、可靠、低成本占据测试比例的最大位置,其它的依次递减
本文围绕某互联网公司混合云原生架构迁移中遭遇的PV/PVC动态绑定失效故障展开,复盘了故障排查与解决的全流程。故障根源在于存储class遗留的固定可用区参数,与消息队列PVC采用的“WaitForFirstConsumer”绑定模式冲突,导致PV创建与Pod调度可用区错位。文章详细阐述了通过内核级日志分析定位根因、删除固定参数并配置动态可用区的紧急修复措施,以及构建存储class全生命周期管理、部
Kubernetes外部访问集群服务的三种方式:通过hostPort映射Pod端口、nodePort映射Service端口,或使用云平台LoadBalancer。Ingress实现HTTP层路由,结合IngressController实现负载均衡,可替代kube-proxy功能。镜像下载策略包括Always(latest标签时强制下载)、Never(仅使用本地镜像)和IfNotPresent(默认
该文档介绍了一个基于 Python 的云原生 TodoList 示例项目,展示了完整的云原生技术栈实践。项目采用 FastAPI 框架开发,使用 PostgreSQL 作为数据库,通过 Docker 容器化和 Kubernetes 编排部署。主要特性包括:使用 GitHub Actions 实现 CI/CD 自动化流程,集成 Prometheus、Grafana 和 Loki 实现可观测性,支持弹
Kubernetes 通过存活探针保障容器的存活状态(自动重启异常容器),通过就绪探针保障服务可用性(避免请求发送到未就绪容器),通过启动探针适配慢启动应用,再结合 Pod 状态和外部监控工具,形成完整的健康监控体系。这些机制共同确保了集群中应用的高可用性和稳定性。
【软件架构设计(23)】云计算与云原生技术
【代码】Docker Buildx。
Docker:容器软件,可以用来部署我们的业务程序,业务程序可以是mysql、nginx、flask等软件,docker软件的出现颠覆了我们传统的软件安装部署的方式。
这是一个基于Java Spring Boot的云原生TodoList项目,包含完整的云原生技术栈实践。项目采用Spring Boot 3.2构建后端服务,支持Todo任务的增删改查功能,集成PostgreSQL数据库。关键技术包括:Docker容器化、Kubernetes编排部署、GitHub Actions实现CI/CD流水线、Prometheus+Grafana+Loki构建可观测性体系。项目
恭喜您完成所有练习!基础操作:Pod、Deployment、Service的创建和管理配置管理:ConfigMap和Secret的使用存储管理:持久化数据的处理健康检查:应用可靠性保障完整应用:多组件应用的部署自动化:扩缩容和运维自动化继续实践和探索,成为Kubernetes专家!🚀。
记住,故障排查是一个系统性的过程,保持冷静,按步骤进行,大多数问题都能快速定位和解决!:Pod一直处于Pending状态,无法调度。:nodeSelector找不到匹配节点。:节点有污点但Pod没有相应容忍。:Pod CPU使用率持续很高。:Pod内存使用不断增长。:节点CPU/内存不够。:检查应用配置和依赖。
2025 云栖大会“大模型在云通信中的创新应用与全球化实践”分论坛将于 9 月 25 日上午 9 点-11 点在杭州云栖小镇 B3-6 场馆进行。
【代码】国内k8s中helm安装与使用。
摘要:本文将深入探讨Kubernetes的核心特性,包括其强大的集群管理、自动扩展、滚动升级等功能,同时结合实际案例分享最佳实践。我们将通过代码样例、命令和流程图等形式,帮助读者更好地理解和掌握Kubernetes的使用技巧。Kubernetes可以自动管理容器化应用程序的部署、扩展和操作。在不影响服务可用性的前提下,Kubernetes支持对运行中的Pod进行滚动升级,确保系统的稳定性和持续性。
摘要: 本文介绍如何在Kubernetes集群中部署轻量级开源项目管理工具Kanboard,实现高可用、安全的云原生部署方案。Kanboard以看板为核心,支持敏捷开发、任务跟踪和插件扩展,适合替代复杂的Jira或功能有限的Trello。通过容器化构建、Helm Chart封装及K8s核心组件(Ingress、PVC、RBAC等)配置,完成生产级部署,涵盖镜像优化、PostgreSQL分离部署、C
本文档详细介绍了在Kubernetes集群上部署Jenkins的完整流程,适用于CentOS 7环境。主要内容包括:1) 环境准备和前置检查;2) 创建命名空间和配置RBAC权限;3) 设置持久化存储(PV/PVC);4) 部署Jenkins的详细配置(包括资源限制、探针和节点亲和性);5) 常见问题解决方案。文档提供了完整的YAML配置示例和操作命令,特别针对存储节点调度、网络配置等实际问题给出
在微服务架构中,业务逻辑被拆分为多个独立服务,一次完整业务流程往往需要跨多个服务调用(如订单服务调用库存服务、支付服务)。此时传统单机数据库的 ACID 事务已无法满足需求 —— 若某一环节调用失败(如支付成功但库存扣减失败),会导致各服务数据不一致,这就是分布式事务问题。
本文介绍了使用Terraform AWS Provider v6.12进行企业级云资源部署的完整方案。主要内容包括:v6.12版本支持最新AWS服务和企业级特性;模块化架构设计方法;从初始化到部署的自动化流程;通过Spot实例、S3生命周期策略等实现成本优化;以及一个100+EC2实例的实战案例。文章还强调了版本统一、状态管理和安全等注意事项,指出该方案能实现快速部署、成本降低50%和构建高可用架
本章内容如下:官方文档:工作流程Prometheus 只负责时序型指标数据的采集及存储apt install prometheus其他安装略Dashboard 菜单说明我们选择一个监控项"scrape_duration_seconds",然后点击"Execute",查看效果查看所有的监控项: 10.0.0.203:9090/api/v1/label/__name__/valuesAPI访问