IP网络、云计算、路由协议专业技术知识
VPN(Vitural Private Network,虚拟专用网络),在公用网络上建立专用网络,进行加密通讯。VPN网关通过对数据包的加密和数据包目标地址的转换实现远程访问。利用隧道协议(Tunneling Protocol)来达到保密、发送端认证、消息准确性等私人消息安全效果。专体现在ip的专用上,连上VPN之后获得出口ip是唯一的。
VPN区分出L2VPN和L3VPN两个分支,使得在处理业务的时候更加细化。
L3VPN:L3VPN是为了将私网和公网进行对接,专门用于企业网络的虚拟私有网络,让企业网络的不同部分之间进行安全通信。
VPLS:虚拟专用局域网业务virtual private LAN service。是一种基于MPLS和以太网技术的二层VPN解决方案,通过在运营商网络中建立伪线PW实现多地域用户站点的以太网互联,使其在广域网上呈现单一局域网的效果。
VPWS:virtual private wire service虚拟专用线服务。基于MPLS网络的二层点对点透传技术,数据MPLS L2VPN标准范畴,用于在IP网络中模拟传统租用线路业务。其核心原理是通过伪线PW在两个路由器端口间建立虚拟通道,利用外层隧道标记LSP和内层虚拟链路标记VCID实现数据跨网透传,支持以太网、VLAN、ATM等多种协议互联。
伪线PW是通信领域技术的统称,是建立在边缘路由器之间的一个点对点的连接。伪线作为传输业务的基本通道,与业务呈一一对应关系,每条伪线仅承载特定的一条业务。
隧道协议(Tunneling Protocol),实质是用一种网络层协议来传输另一种网络层协议,基本功能是封装和加密,主要利用网络隧道来实现。
MPLS multiprotocol label switching多协议标签交换:是用一个短而定长的标签来封装网络层分组。MPLS协议采用定长的标签代替IP地址,数据包抵达路由器或交换机后只需要一次查表,就能找出与其唯一匹配的表项,确定报文的出接口。MPLS的标签转发本质上是一种隧道技术,天然兼容多种网络层和链路层协议,适合在各种VPN业务中充当公网隧道。
MPLS-VPN(多协议标签交换虚拟专用网)采用多协议标签交换MPLS技术在运营商宽带IP网络上构建企业IP专网的技术方案。MPLS VPN是VPN实现技术的一种,采用MPLS协议实现了VPN转发。
MPLS VPN网络架构:CE customer edge 用户网络边缘设备,有接口直接与PE设备相连,发送和接收VPN流量; PE provide edge运营商边缘路由器,是运营商网络的边缘设备,与CE直接相连,负责将客户的私有流量封装在MPLS标签中,并将其转发到网络中;P provider核心转发设备/运营商网络中的骨干路由器,不与CE直接相连,P设备只需要具备基本MPLS转发能力,不维护VPN相关信息,负责处理标签交换和转发。
APN(Access Point Name,接入点):网络接入技术,手机上网时必须配置的一个参数,决定手机通过哪种接入方式来访问网络。不同的接入点所能访问的范围以及接入的方式是不同的,网络侧如何知道手机激活以后要访问哪个网络从而分配哪个网段的IP,这就要靠APN来区分了。
DNS(Domain Name Server,域名服务器)是进行域名和与之相对应的IP地址转换的服务器。
MME(Mobility Management Entity)是LTE接入网络的核心控制节点,属于EPC(演进分组核心网)的组成部分,承担信令处理及移动性管理功能。
SDN(software Defined Network,软件定义网络)
SPN:切片技术
服务器:
RADIUS服务器:认证、授权和记账信息的文档协议。
DHCP服务器:动态主机配置协议服务器(动态主机配置协议,局域网的网络协议)
DHCP服务器提供了三种IP分配方式:手动分配、自动分配和动态分配
NPS服务器
BRAS(broadband remote Access server 宽带远程接入服务器) 负责用户接入认证、管理和计费。
SD-WAN:软件定义广域网络。功能包括弹性、安全性和服务质量(QoS),灵活的部署选项以及简化的管理和故障排除。将软件定义网络(SDN)的技术应用在管理广域网络(WAN)
专网:旨在特定区域内提供网络信号覆盖,为特定用户群体打造专业的通信服务。
5G专网:
SLA(service level agreement,服务水平协议),服务提供商与用户间定义的协定。
LTE专网
云计算:公有云、私有云、混合云、多重云(使用多个公有云)
SDN的基本概念:(software Defined Network,软件定义网络)网络虚拟化的一种实现方式。
SDN参考:https://info.support.huawei.com/info-finder/encyclopedia/zh/SDN.html
NFV network functions virtualization 网络功能虚拟化:一种网络架构。
SDN NFV 基本概念 将网络控制平面与数据转发平面分离并通过软件编程实现网络灵活管理的新型网络架构,通过集中化的控制层(软件)动态管理底层软件(如交换机、路由器),从而简化网络配置,提升灵活性和可扩展性 将传统物理设备的网络功能封装成独立的模块化软件,通过在硬件设备上运行不同的模块化软件,在单一硬件设备上实现多样化的网络功能。 架构 基础设施层(转发设备,实现转发功能)、控制层(SDN控制软件组成,通过标准化协议与转发设备进行通信,实现对基础设施层的控制)、应用层 虚拟网络功能VNFs、NFV基础设施NFVI、管理与编排MANO 优点 网络可编程、网络抽象化、降低成本、业务灵活调度、集中管理、开放性 降低成本、提高灵活性、加快服务创新、增强可靠性 缺点 集中管理的安全风险、SDN控制器的瓶颈、北向API缺乏统一标准 安全问题、跨厂商兼容性、标准化进程 应用场景 数据中心网络优化、动态资源分配、多租户隔离、智能交通与工业互联网、交通流量优化、工业设备远程控制 数据中心互联、移动通信、物联网、企业私有云 相似之处 都以实现网络虚拟化为目标,实现物理设备的资源池化;都提升了网络管理和业务编排效率;都希望通过界面操作或者编程语言来进行网络编排。 关系 二者都是新兴的网络架构。SDN实现了网络的可编程化,NFV以实现网络功能与硬件设备的解耦为目标。SDN的应用可以为NFV的发展提供一些借鉴。 NFV参考:https://developer.aliyun.com/article/1637634
边缘计算是分布式和去中心化的。
边缘计算:在靠近物或数据源头的网络边缘侧,融合网络、计算、存储、应用核心能力的开放平台。
边缘云计算:将云计算能力拓展到靠近数据源的网络边缘侧的技术,通过融合网络、计算、存储和应用核心能力,提供低时延、高带宽的智能服务。
MEP:Mutil-Access Edge Computing Platform 边缘计算业务能力平台
MEPM:Mobile Edge Platform Manager,移动边缘平台管理;多接入边缘平台管理器
MEAO:全国统一MEC应用编排系统,对边缘资源进行统一的全局调度
边缘安全:是对存储或处理在网络边缘的数据的保护。数据通常存储在一个集中的位置,如数据中心或云。数据被处理并保持在更接近收集地点的位置能减少延迟和增加可靠性和弹性。但是容易造成数据丢失(设备丢失或被盗、损坏可能发生数据丢失)、数据泄露、性能问题(没有足够的可用带宽或太多的设备访问相同的数据就会出现性能问题)。
常见存储结构:NAS、SAN、DAS、本地存储。
云网融合:将(云计算和通信网)信息技术与通信技术进行深度融合,实现云计算与网络设施在供给、运营、服务等方面的一体化融合。
云网融合的三大应用场景 混合云场景 融合公有云和私有云(数据存放在私有云中,获得公有云的计算资源)。本地计算资源与公有云资源之间的链路被打通,云服务商采用部分专线与专网将用户与服务商专网节点相连,形成一定程度上的云网融合。 内部互通的公有云应用(多中心互联场景) 同一云服务商与不同云资源池之间可以实现互联互通,云资源池不受地域和用户的限制,没有空间上的阻碍。数据的通信质量能够获得保证(整个云资源之间互联互通不会与公网进行信息交互,是完全基于云服务商或运营商的专网,云间的所有通信都限制在运营商或服务商的自建基础设施内,同时在不同的租户之间还能够实现互相隔离,从而保证了数据的私密性和安全性。) 跨服务商的公有云互通应用场景(跨云服务商的云互联场景) 企业选择多家云服务商的产品,避免集中风险。用户同时与多家云服务商合作,需要满足其与多家云资源池之间通信的需求。这就要求各服务商还必须保证自身与其他云服务商之间能够实现云互联互通,预先将其他云商的资源池与自己的云专网进行联通。 云网融合的产品类型 按网络协议分层 Underlay云专线 Underlay作为承载网络,专注于网络的承载能力与高可用性,在物理层上建立的网络,负责数据包在主机之间的传输,并提供基本的网络互联性。 Overlay云专线 Overlay是通过隧道封装技术在Underlay上构建的虚拟网络,实现业务逻辑和高级功能,如VxLAN。可跨越多个Underlay网络,将其组合为一个逻辑上统一的网络。 服务器虚拟化技术:把一台物理服务器虚拟化成多台逻辑服务器(虚拟机,VM)
VxLAN关键技术概念:本质上是一种隧道技术,源和目的通信,在数据中心IP网络之上创建一条虚拟的隧道,透明转发用户数据。
参考:https://support.huawei.com/enterprise/zh/doc/EDOC1100087027/57c6e2cd
数据中心网络:专为数据中心内部数据传输设计的计算机网络,核心任务是为服务器、存储设备、网络设备等提供高速、稳定、可靠的数据交换环境。
数据中心网络的网络拓扑结构:
Spine-Leaf扁平结构可以提供高带宽、低延迟、非阻塞的服务器到服务器连接。
参考:https://blog.csdn.net/cy413026/article/details/138618214
算力网络
自智网络
常见路由协议:
路由:是指分组从源到目的地时,决定端到端路径的网络范围的进程。(路由工作在网络层的数据包转发设备,路由器通过转发数据包来实现网络互联。)网关知道所有路由。路由查看路由表决定怎么转发数据包。
路由协议:一种指定数据包转送方式的网上协议。运行在路由器上,用来确定到达路径。
静态路由:人工手动配置路由条目、固定不变、由网络管理员逐项加入路由表。
默认静态路由:0.0.0.0表示未匹配的网络,和任何目的地址匹配都会成功。
参考:https://blog.csdn.net/t_suifeng/article/details/149194906
网元NE-network element:一个或多个机盘或机框组成,能够独立完成一定的传输功能。网元管理系统。
网元是网络管理中可以监视和管理的最小单位。
网关Gateway:又称为网间连接器、协议转换器,完成不同网络协议转换的设备。主要指传输层以上的协议转换。用于不同网络的互连。
内部网关协议IGP:是在一个自治网络内网关(主机和路由器)间交换路由信息的协议。
外部网关协议EGP:是一个在自治系统网络中两个邻近的网关主机间交换路由信息的协议
自治系统AS:在单一技术管理体系下由唯一自治系统标识的多个路由器的集合。
OSPF开放式最短路径优先。两个相邻的路由器通过发报文的形式称为邻居关系,邻居再相互发送链路状态信息形成邻接关系,之后各自根据最短路径算法算出路由,放在OSPF路由表,OSPF路由与其他路由比较后优的加入全局路由表。
OSPF区域划分:将网络划分为多个区域,每个区域由一组具有相同OSPF设置的路由器组成,目的是将网络划分为较小的、易于管理的部分,从而提高路由选择的效率和可扩展性。
OSPF参考:https://cloud.tencent.com/developer/article/1690962
泛洪:
网络上的泛洪:给每个端口发信息,包括自己
设备上的泛洪:给所有端口发,除了自己
IS-IS:中间系统到中间系统,是一种基于链路状态算法的路由协议,作为中间系统的路由器,必须完全知晓自己所在区域内部所有其它的路由器和它们的链路状态。
BGP边界网关协议,运行与TCP上的一种自治系统的路由协议,唯一一个用来处理像因特网大小的网络协议,也是唯一能够妥善处理好不相关路由域间的多路连接的协议。
BGP参考:https://info.support.huawei.com/info-finder/encyclopedia/zh/BGP.html
IP地址的组成:IP地址={<网络号>,<主机号>},网络号标志主机/路由器所连接的网络,主机号标志该主机或路由器。
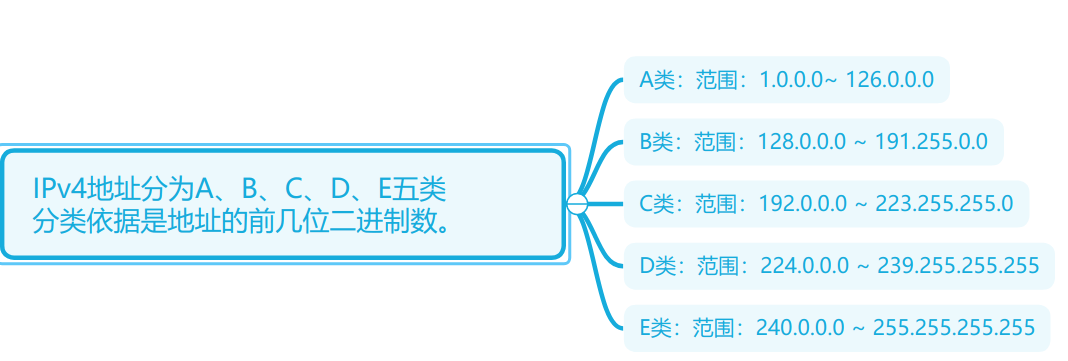
IPv4
IPV4使用32位地址空间。地址结构:四组八位二进制数组成,以点分十进制形式表示。
IPv6:
IPV6解决IPV4的地址耗尽问题。IPV6使用128位地址空间(前64位参与网络分配,后64位是接口id)。地址结构:八组四位十六进制数。
TCP/IP协议里规定IPV6的地址长度为128位。
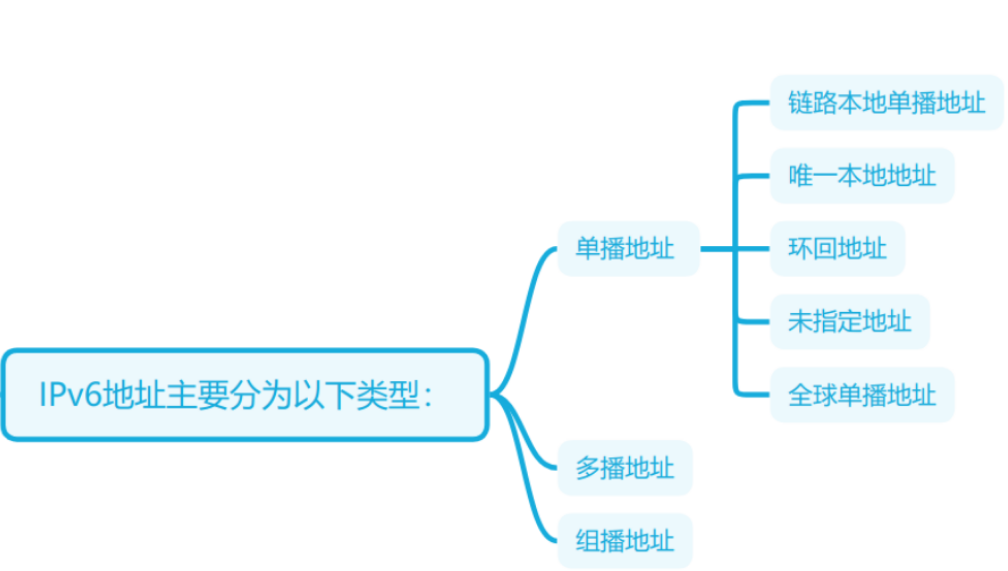
IPV6地址类型
路由聚合:将多条具有相同IP前缀的路由聚合成一条路由,配置路由聚合有效减少路由表中的条目,减小对系统资源的占用,方便管理。
数据聚合:
带宽聚合:
IPV6路由协议:用于确定数据包的最佳路径和维护路由表。IPV6路由和路由表管理是确保数据包在IPV6网络中正确传输的关键。
IPV6路由表构成:路由表记录了数据包的目的地址与下一跳路由器之间的映射关系。包括前缀(目的网络的IPV6地址前缀)、子网掩码长度、下一跳(数据包发送到目的网络所需经过的下一跳路由器的IPV6地址)、接口(数据包发送到下一跳的出接口)
路由协议 特点 适用场景 静态路由 手动配置,管理员直接指定目的网络和下一跳路由器 适用于网络结构稳定且路由信息变化不频繁的情况 RIPng 基于距离向量的路由协议,用于小型网络 适用小规模网络,网络拓扑变化频繁的环境 OSPFv3 链路状态路由协议,支持大规模网络和分层网络设计 适合大规模企业网络或ISP网络,具有高度可扩展性和快速收敛性 BGP 路径矢量路由协议,主要用于互联网核心路由器之间的路由交换 适合大规模的互联网核心路由器,提供高度灵活性和策略控制
QoS基本原理
QoS Quality of service服务质量。在有限带宽资源下,QoS为各种业务分配带宽,为业务提供端到端的服务质量保证。
影响网络质量的因素:带宽、时延、抖动、丢包率、可用性。(抖动用来描述延迟变化的程度,也就是最大延迟与最小延迟的时间差)
QoS基本原理:1.流量分类与标记。将流量划分为多个优先级或多个服务类。流量标记主要的目的就是让其他处理此报文的应用系统或设备知道该报文的类别,并根据这种类别对报文进行一些事先约定了的处理。2.拥塞管理技术原理。拥塞管理是指网络在发生拥塞时,如何进行管理和控制。处理的方法是使用队列技术,将所有要从一个接口发出的报文进入多个队列,按照各个队列的优先级进行处理。不同的队列算法用来解决不同的问题,并产生不同的效果。
常见的队列技术 特点 优点 缺点 FIFO
(先进先出)
按报文到达接口的先后顺序让报文进入队列,先进的报文将先出队,后进的报文将后出队。 处理简单,开销小 不区分报文类型,采用尽力而为的转发模式,使对时间敏感的实时应用的延迟得不到保证,关键业务的带宽也得不到保证。 PQ
(优先队列)
针对关键业务(在拥塞发生时要求优先获得服务以减少响应的延迟)应用设计的,4个队列:高、中、正常、低优先队列。 实时业务优先处理,充分利用网络资源 “饿死”现象-当较高优先级队列总有报文存在时,低优先级队列中的报文将一直得不到服务。 CQ
(定制队列)
报文分17(0-16)类,接口拥塞时,报文按匹配规则被送入对应的队列(否则缺省队列),0号为系统队列,1-16队列调度采用轮询方式。 让不同业务的报文获得合理的带宽 采用轮询调度各个队列,无法保证任何数据流的延迟。 WFQ
(加权公平队列)
报文按流特征进行分类(流—>队列(散列)),将不同特征的流分入不同的队列中。出队按流的优先级来分配每个流应占用出口的宽度(值小,带宽少)。 配置简单,有利于小包的转发 流自动分类,无法手工干预,故缺乏一定的灵活性,且资源受限,多个流进入同一个队列时无法提供精确服务,无法保证每个流获得的实际资源量。WFQ均衡各个流的延迟与抖动,不适合延迟敏感的业务应用。 CBQ
(基于类的队列)
报文分类,不同类别的报文进入不同的队列(否则缺省类)。一个低时延队列LLQ,用来支撑快速转发EF类业务;64个带宽保证队列BQ,用来支撑确保转发AF类业务;还有一个WFQ队列,对应尽力传送BE业务 为不同业务定义不同的调度策略 涉及到复杂的流分类,对于高速接口启用CBQ特性系统资源存在一定的开销。 RTP
(优先队列)
保证实时业务服务质量的简单队列技术。将报文送入高优先级队列,使其得到优先发送,保证时延和抖动降低为最低限度。 对进入RTP优先队列的报文进行了限速,超出规定流量的报文将被丢弃,在接口拥塞情况下,保证属于RTP优先队列的报文不会占用超出规定的带宽,保证了其他报文的应得带宽,解决了PQ“饿死”问题。 3.拥塞避免原理。WRED加权随机早期检测的报文丢弃策略,阈值。4流量监管原理CAR。限制进入某一网络的某一连接的流量与突发。CAR利用令牌桶TB进行流量控制。5流量整形原理。通用流量整形GTS可以对不规则或不符合预定流量特性的流量进行整形,以利于网络上下游之间的带宽匹配,令牌桶技术控制流量。6物理接口总速率限制原理LR:在一个物理接口上,限制接口发送报文的总速率,令牌桶进行流量控制。

码道开发者社区,聚焦华为云码道 CodeArts 代码智能体,沉淀 Agent、Skill、鸿蒙开发实战内容,供开发者查阅资料、交流技术、分享工程实践
更多推荐



 6
 0
- 0


 已为社区贡献2条内容

所有评论(0)