Docker部署服务端口无法访问的排查与解决
·
内容
在使用 Docker 部署 Grafana 的过程中,我遇到了一个比较常见的问题:容器已经启动成功,宿主机本地能访问 Grafana 的 3000 端口,但在局域网中却无法访问。
问题复现
启动命令如下:
docker run -d \
  --name=grafana \
  -p 3000:3000 \
  --restart always \
  grafana/grafana:9.5.21
-
在宿主机上访问:
curl http://127.0.0.1:3000/login可以正常返回 HTML 页面。
-
在局域网其他机器浏览器访问:
http://192.168.121.140:3000却始终打不开。
当我使用 --network host 启动时,外部访问就完全正常。
初步排查
-
确认容器端口映射
docker ps | grep grafana输出:
0.0.0.0:3000->3000/tcp映射配置没问题。
-
确认进程监听端口
ss -tulnp | grep 3000显示 docker-proxy 正常监听:

-
防火墙与 SELinux
- firewalld 已关闭
- SELinux 处于 Permissive 状态
→ 并不是防护策略阻拦。
根因分析
查阅资料后发现,问题可能出在 内核 IP 转发功能未开启。
当使用 -p 进行端口映射时,Docker 需要依赖内核的转发功能(NAT 表规则)来把外部请求转发到容器内部。如果 net.ipv4.ip_forward 关闭,即使映射正常,也无法从外部访问。
解决方案
-
检查 IP 转发状态
sysctl net.ipv4.ip_forward

如果输出是 0,说明转发被关闭。
-
开启 IP 转发
编辑配置文件:vi /etc/sysctl.conf添加或修改:
net.ipv4.ip_forward=1让配置生效:
sysctl -p
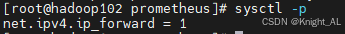
-
重启 Docker 服务
systemctl restart docker -
重新启动容器
docker restart grafana
验证结果
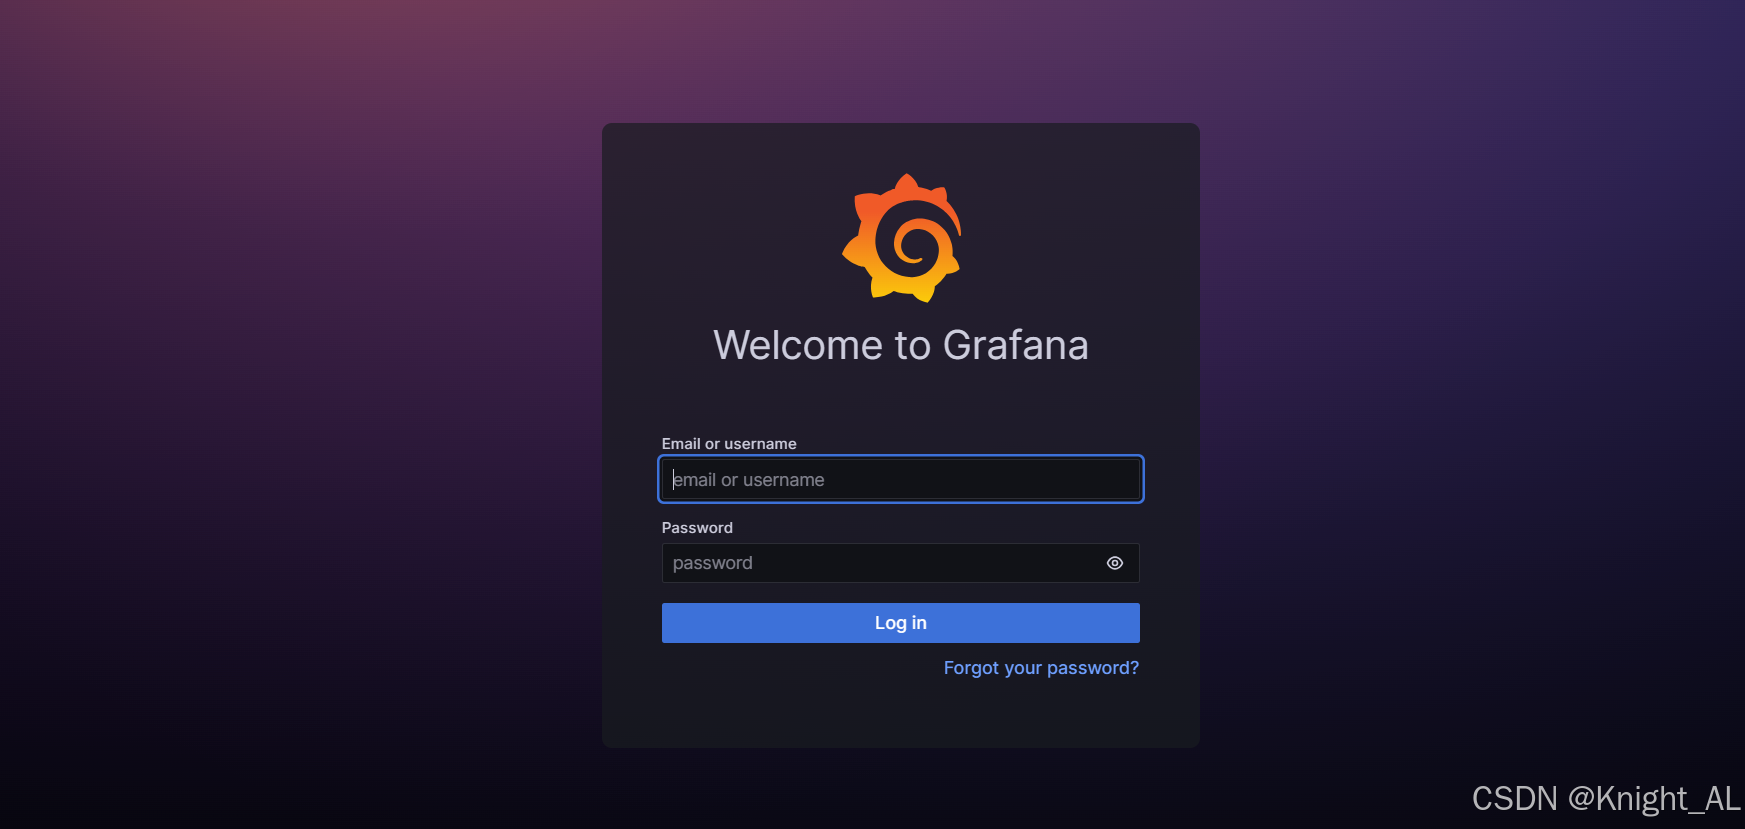
此时在局域网其他机器上访问:
http://192.168.121.140:3000
Grafana 登录页面可以正常打开 🎉。
总结
- 使用
--network host时,容器直接占用宿主机端口,不依赖内核转发,因此外部访问正常。 - 使用
-p端口映射时,必须依赖内核的 IP 转发功能。如果未开启,就会出现“本地能访问,外部打不开”的情况。 - 最终解决方法就是:开启 net.ipv4.ip_forward 并重启 Docker。

码道开发者社区,聚焦华为云码道 CodeArts 代码智能体,沉淀 Agent、Skill、鸿蒙开发实战内容,供开发者查阅资料、交流技术、分享工程实践
更多推荐



 6
 0
- 0


 已为社区贡献4条内容

所有评论(0)